Email fals ANAF și facturi false: phishingul care țintește firmele și contabilii
ANAF comunică prin SPV și prin poștă cu confirmare de primire, nu prin linkuri din e-mail. Iată campaniile reale semnalate de ANAF și DNSC, frauda cu IBAN schimbat și ce faci dacă ai dat clic.
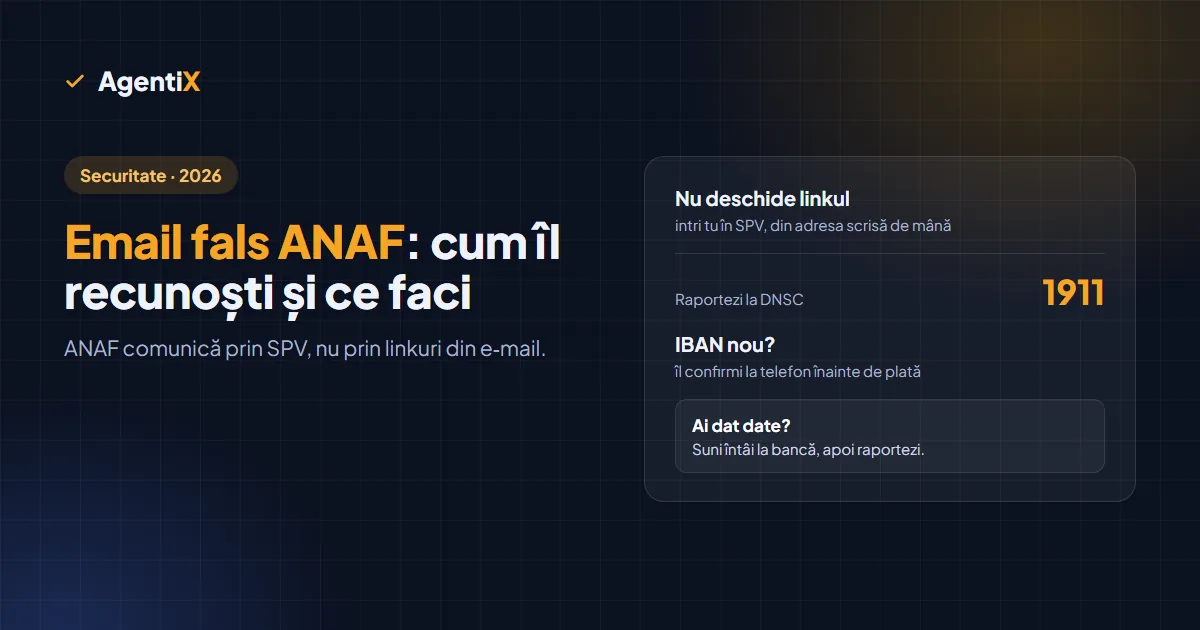
Un email fals ANAF se recunoaște după un singur lucru: îți cere ceva. Un clic pe un link, CNP-ul, datele cardului, o „actualizare” urgentă sau deschiderea unei „somații” atașate. ANAF nu lucrează așa. Instituția spune că interacționează cu contribuabilii prin Spațiul Privat Virtual (SPV) sau prin Poșta Română cu confirmare de primire, și că nu cere date personale sau financiare prin adrese de e-mail neoficiale.1 Orice mesaj care arată altfel e, până la proba contrarie, o fraudă.
Mai jos găsești campaniile reale semnalate de ANAF și DNSC în 2025 și 2026, cum arată varianta pentru firme (factura cu IBAN schimbat), ce faci dacă ai dat deja clic și o listă de verificare pe care o poți lipi lângă monitorul contabilului.
Pe scurt. ANAF comunică prin SPV și prin poștă cu confirmare de primire, nu prin linkuri din e-mail. Nu deschide atașamentele și nu introduce CNP-ul sau cardul pe nicio pagină la care ai ajuns dintr-un mesaj. Orice schimbare de IBAN a unui furnizor o confirmi la telefon, pe un număr pe care îl aveai deja. Ai dat date? Sună întâi la bancă, apoi raportezi la DNSC, la 1911 sau pe pnrisc.dnsc.ro.
Ce campanii au circulat în numele ANAF
Atacurile nu sunt ipotetice. Câteva dintre cele documentate public:
| Când | Cum arăta | Ce cerea |
|---|---|---|
| Martie 2025 | E-mail de la „Serviciul Clienți ANAF”, cu sigla instituției, care anunța o rambursare de taxe și un buton „Accesați Portalul ANAF” | CNP și telefon pe un fals SPV, apoi datele cardului pentru „1.905 lei de rambursat” și aprobarea unei plăți pe o pagină care imita 3D Secure2 |
| Septembrie 2025 | Mesaje semnate ANAF, cu solicitări nejustificate și linkuri | ANAF a cerut să nu fie deschise linkurile și nici descărcate fișierele1 |
| Octombrie 2025 | E-mail despre „o posibilă neregularitate” în declarațiile fiscale | ANAF: „Nu deschideți aceste emailuri, nu accesați documentele anexate”3 |
| Martie 2026 | DNSC și ING: mesaje de „actualizare urgentă a datelor” și apeluri false în numele ANAF, care vizează și persoanele juridice | Date bancare, parole, coduri de autentificare, instalarea unor aplicații de control de la distanță4 |
| Aprilie 2026 | Telefoane de la falși inspectori ANAF Antifraudă, care folosesc nume reale publicate pe anaf.ro | Date personale și bancare5 |
| Octombrie 2026 | Site-uri false care folosesc numele ANAF | CNP, adresă, e-mail, conturi bancare, solduri, venituri lunare6 |
Momeala se schimbă: azi o restituire, mâine o „neregularitate”, poimâine un apel. Mecanismul rămâne același: te grăbește și te duce pe o pagină sau într-un fișier care nu sunt ale ANAF.
Pagina 3D Secure nu înseamnă „primești bani”. În campania din martie 2025, victima credea că aprobă o rambursare. De fapt aproba plăți din contul ei către firme necunoscute.2 O restituire de la stat nu se aprobă niciodată din aplicația băncii.
Cum comunică ANAF de fapt
Formularea oficială e simplă: ANAF interacționează cu contribuabilii fie prin SPV, fie prin Poșta Română cu confirmare de primire.1 Pentru site-urile false din octombrie 2026, ANAF recomandă din nou SPV-ul ca „comunicare securizată cu instituția” și cere să nu fie trimise date personale, bancare sau fiscale prin formulare de pe alte platforme.6 Iar inspectorii Antifraudă nu cer telefonic date personale sau financiar-bancare.5
Regula practică: dacă un e-mail îți spune că ai ceva în SPV, nu apeși pe link. Deschizi tu SPV-ul, din adresa pe care o scrii de mână în browser sau dintr-un semn de carte salvat. Dacă acolo nu e nimic, nu e nimic.
Varianta pentru firme: factura cu IBAN schimbat
Pentru firme, cea mai scumpă fraudă nu vine „de la ANAF”, ci de la un furnizor cunoscut. Schema se numește Business Email Compromise: atacatorul intră în căsuța de e-mail a furnizorului (sau a ta), citește conversațiile și, la momentul potrivit, trimite factura obișnuită cu alt IBAN. Sau o modifică pe drum, în același fir de discuție.
DNSC descrie un caz din raportul pe 2025: atacatorii au preluat două adrese de e-mail ale unei firme din grupul Romarm, au pus redirecționări și au modificat documente din conversații, iar firma a făcut transferuri de peste 20.000 de euro către ei.7 În același raport, DNSC spune că atacurile de tip phishing au crescut cu peste 70% față de 2024 și că firmele de contabilitate au fost vizate în mod special: aproape 1.800 de notificări trimise doar către ele.7
Recomandarea DNSC: o schimbare de cont bancar, o plată neobișnuită sau o cerere urgentă de bani primită pe e-mail se verifică pe alt canal, de exemplu la telefon.7
Factura din SPV e un al doilea martor. Între firme din România, facturile trec prin sistemul RO e-Factura.8 Când primești pe e-mail un PDF cu IBAN nou, caută aceeași factură în SPV și compară. Dacă în SPV nu există sau arată alt cont, nu plătești până nu vorbești cu furnizorul.
Cum recunoști un email fals ANAF
- Expeditorul. Uită-te la adresa completă, nu doar la numele afișat. DNSC avertizează că adresa falsă poate semăna cu cea oficială, iar domeniile false pot avea mici modificări de caractere.2
- Urgența. „Contul va fi blocat”, „ultima zi”, „sumă de recuperat”. Presiunea de timp e semnătura fraudei.4
- Linkul. Ține mouse-ul deasupra lui, fără clic, și citește adresa. Orice altceva decât site-ul oficial e un semnal de oprire.
- Atașamentul. O „somație” sau o „notificare” în ZIP ori într-un document pe care trebuie să-l „activezi” poate instala un program care fură parole. ANAF a cerut explicit să nu fie deschise.3
- Ce ți se cere. CNP, card, cod primit prin SMS, copie după buletin, o aplicație de tip AnyDesk. Nicio instituție legitimă nu le cere printr-un link.4
Ce faci dacă ai dat clic sau ai trimis date
| Pas | Ce faci | De ce |
|---|---|---|
| 1 | Suni imediat la bancă și blochezi cardul sau accesul la internet banking | Banii pleacă în minute, nu în zile2 |
| 2 | Schimbi parola contului atins și activezi autentificarea în doi pași | Recomandarea DNSC după introducerea datelor pe un site suspect2 |
| 3 | Dezinstalezi orice aplicație de control de la distanță instalată „la cerere” | Prin ea atacatorul poate iniția tranzacții și schimba limitele de plată4 |
| 4 | Raportezi la DNSC: 1911, pnrisc.dnsc.ro sau alerts@dnsc.ro | 1911 e numărul unic pentru incidente de securitate cibernetică, pentru persoane și firme9 |
| 5 | Pentru apeluri false în numele ANAF, trimiți detaliile prin formularul www.anaf.ro/asistpublic | ANAF include indiciile în sesizarea către organele de cercetare penală5 |
Înainte să deschizi un site din mesaj, îl poți verifica în lista neagră publică a DNSC, la pnrisc.dnsc.ro/blacklist.10
Lista de verificare pentru contabil
Contabilul vede datele mai multor firme, deci un singur clic greșit le expune pe toate. Lipește lista asta lângă monitor:
- Intri în SPV doar din adresa scrisă de tine sau dintr-un semn de carte, niciodată din e-mail.
- Nu deschizi atașamente „de la ANAF” primite pe e-mail. ANAF lucrează prin SPV.
- Orice IBAN nou al unui furnizor se confirmă la telefon, pe un număr din contract sau din facturile vechi, nu din e-mailul care anunță schimbarea.
- Compari factura primită pe e-mail cu cea din SPV înainte de plată.
- Ai autentificarea în doi pași pornită pe e-mail, pe internet banking și pe aplicațiile în care ții datele clienților.
- Nu instalezi aplicații de control de la distanță la cererea cuiva care te-a sunat.
- O plată urgentă cerută pe e-mail de „administrator” se confirmă verbal.
- Știi numărul 1911 și cui îi spui în firmă dacă ai dat clic.
Despre cum folosesc atacatorii AI ca să scrie mesaje fără greșeli de exprimare, pe larg în articolul nostru despre securitate în 2026.
Facturile primite și accesul în AgentiX
În AgentiX, facturile primite nu vin prin e-mail. Firma își conectează contul ANAF, iar aplicația importă facturile direct din SPV: aceeași sursă pe care ți-o recomandă și ANAF. Le vezi în modulul de facturare și e-Factura și le poți compara cu orice PDF primit pe altă cale.
Accesul la aplicație se poate proteja cu autentificare în doi pași: pe lângă parolă, un cod de pe telefon la fiecare intrare, plus coduri de rezervă. Conexiunea e criptată, cu același standard ca banca online, iar fiecare firmă își vede numai propriile documente. Pentru contabilii care lucrează pentru mai mulți clienți, asta înseamnă că firmele rămân separate una de alta. Restul măsurilor, explicate fără termeni tehnici, sunt pe pagina Securitate.
Facturile primite, direct din SPV, nu din căsuța de e-mail. Vezi cum funcționează modulul de facturare și e-Factura sau ce oferă AgentiX contabililor.
-
ANAF, comunicat din 9 septembrie 2025, preluat de Ziare.com: Circulă mesaje false semnate ANAF….↩↩↩
-
Alerta DNSC din 20 martie 2025, Tentative de fraudă prin e-mailuri false trimise în numele ANAF, Economedia; alerta originală: DNSC, Alertă: Phishing E-mail ANAF.↩↩↩↩↩
-
Atenție! Email fals în numele ANAF, Argeș Știri, 14 octombrie 2025.↩↩
-
Comunicat DNSC și ING Bank, Persoanele juridice sunt vizate de atacatorii cibernetici…, 25 martie 2026; rezumat în București FM.↩↩↩↩
-
ANAF, Direcția Generală Antifraudă Fiscală, Avertisment A_RPC 387/17.04.2026, 17 aprilie 2026.↩↩↩
-
ANAF atrage atenția asupra unor tentative de fraudă prin intermediul unor site-uri false, Agerpres, 16 octombrie 2026.↩↩
-
DNSC, raportul anual pe 2025, prezentat de StartupCafe: Firmele de contabilitate din România, asaltate de hackeri, 14 august 2026.↩↩↩
-
Ministerul Finanțelor, RO e-Factura.↩
-
Numărul unic 1911 pentru raportarea incidentelor de securitate cibernetică, Digi24; adresa alerts@dnsc.ro, în fișa DNSC din Trusted Introducer.↩
-
DNSC lansează o platformă de tip blacklist, Digi24, 28 aprilie 2026.↩
Întrebări frecvente
Cum îmi dau seama dacă un email de la ANAF e fals?
Dacă îți cere să apeși pe un link, să deschizi un atașament sau să introduci CNP-ul ori datele cardului, tratează-l ca fals. ANAF comunică prin Spațiul Privat Virtual sau prin Poșta Română cu confirmare de primire și nu cere date personale sau financiare prin e-mail.
ANAF trimite notificări pe e-mail?
Documentele oficiale le găsești în SPV. Dacă un e-mail îți spune că ai ceva acolo, intri tu în SPV din adresa scrisă de mână, nu din link, și verifici.
Ce fac dacă am introdus datele cardului pe un site fals ANAF?
Suni imediat la bancă și blochezi cardul, schimbi parolele și activezi autentificarea în doi pași. Apoi raportezi incidentul la DNSC, la numărul 1911 sau pe pnrisc.dnsc.ro.
Unde raportez un email de phishing în numele ANAF?
La DNSC: numărul unic 1911, platforma pnrisc.dnsc.ro sau adresa alerts@dnsc.ro. Pentru apeluri false în numele inspectorilor ANAF, ANAF cere detaliile prin formularul de la www.anaf.ro/asistpublic.
Cum mă protejez de facturile false cu IBAN schimbat?
Confirmi orice schimbare de cont a unui furnizor la telefon, pe un număr pe care îl aveai deja, nu pe cel din e-mail. Înainte de plată, compari factura primită pe e-mail cu cea din SPV.