PHP2Shell: vulnerabilitatea PHP care pune în pericol 70% din site-uri. E afectat site-ul firmei tale?
Două breșe critice în motorul PHP permit rularea de cod pe server fără cont, iar DNSC a emis alertă. Ce s-a întâmplat în octombrie 2026, cine e afectat, ce versiune trebuie să ai și ce întrebi firma de găzduire sau agenția care ți-a făcut site-ul.
PHP2Shell e una dintre cele mai grave vulnerabilități PHP din ultimii ani: două breșe în motorul pe care rulează peste 70% din site-urile lumii,1 inclusiv toate site-urile făcute pe WordPress. Un atacator fără niciun cont poate rula propriul cod pe server. În a treia săptămână din octombrie 2026, portalul DigiD al statului olandez, site-ul parlamentului de la Haga și platforma de salarii BambooHR s-au oprit din precauție, iar în România DNSC a emis o alertă oficială.
Dacă firma ta are un site, un magazin online sau un formular de contact, articolul ăsta e pentru tine. Mai jos e ce s-a întâmplat, cine e afectat și ce verifici, fără jargon.
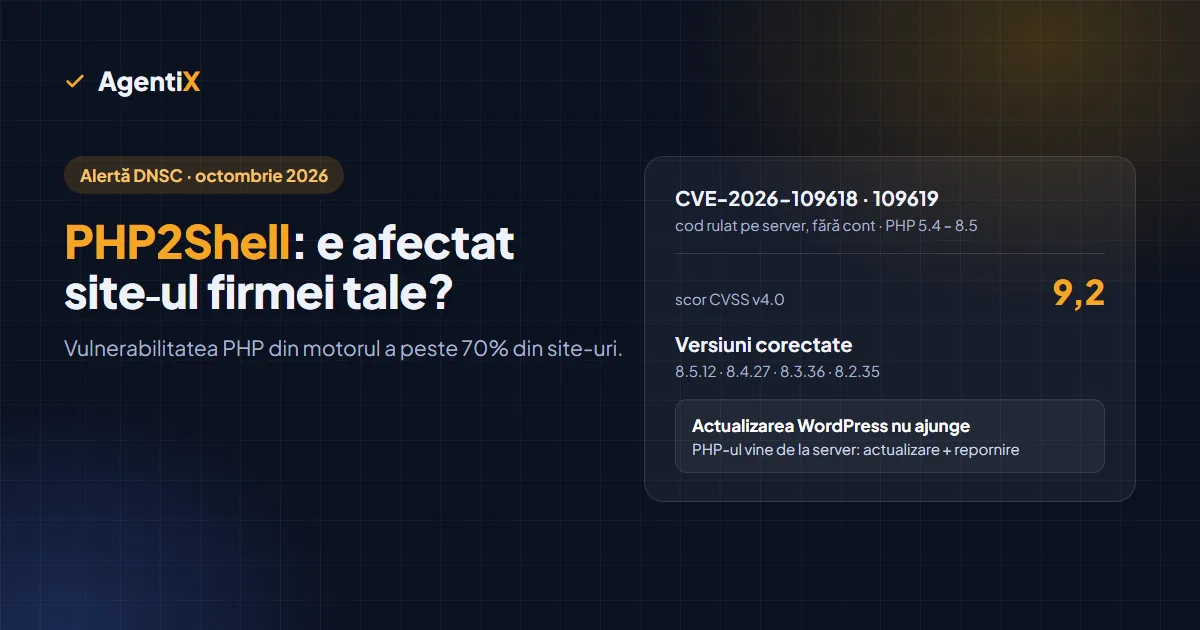
Pe scurt. PHP2Shell (CVE-2026-109618 și CVE-2026-109619) sunt două defecte critice, notate 9,2 din 10, în motorul PHP, nu în codul vreunui site. Sunt afectate aproape toate versiunile, de la PHP 5.4 la 8.5. Singura protecție completă e actualizarea PHP la 8.5.12, 8.4.27, 8.3.36 sau 8.2.35 (sau pachetul corectat al sistemului de operare) și repornirea serviciilor. Actualizarea WordPress-ului nu actualizează PHP-ul de sub el.
Ce s-a întâmplat cu PHP, pe zile
- 17 octombrie — Amazon raportează o primă încercare de exploatare, înainte de orice anunț public.2
- 20 octombrie — detaliile scapă înainte de data stabilită pentru publicare; firma de cercetare Calif postează din greșeală un video cu atacul funcțional. Echipa PHP mută lansarea corecțiilor cu o zi mai devreme.3
- 21 octombrie, 14:00 UTC — apar versiunile corectate. În aceeași zi, mai multe firme de securitate raportează încercări active de exploatare, iar Cloudflare vede atacatori care își schimbă atacurile ca să ocolească filtrele.3
- 22 octombrie — Directoratul Național de Securitate Cibernetică (DNSC) confirmă alerta: orice server PHP neactualizat și expus pe internet trebuie considerat la risc ridicat de compromitere.4
Până la data scrierii, nicio sursă nu a confirmat public o spargere reușită a unui anumit server. Dar ritmul spune totul: între anunț și primele atacuri au trecut ore, nu săptămâni.
De ce e grav: problema nu e în site, ci sub el
De obicei, o breșă stă într-o aplicație: un modul WordPress neactualizat, un formular scris prost. PHP2Shell e altceva. Defectele sunt în motorul care rulează orice site PHP, așa că și o pagină care afișează doar „Hello World” poate fi atacată.3
Ce poate obține atacatorul:
- să ruleze cod pe server, cu drepturile serverului web, fără parolă și fără cont;
- să citească memoria procesului PHP, unde pot sta, chiar și pentru o clipă, parole, chei de acces și date din cererile altor vizitatori.3
Cele mai expuse sunt serverele cu Apache și mod_php, configurația clasică a multor găzduiri ieftine. PHP-FPM, php-cgi, FrankenPHP și LiteSpeed sunt și ele afectate.3
Partea cu AI. Codul vulnerabil stătea în PHP de peste zece ani. Breșele au fost găsite de cercetători de la Wiz, Calif și echipa Codex Security a OpenAI, care spun că modelele AI i-au ajutat să ajungă la un atac funcțional în aproximativ o săptămână, în loc de luni.3 Despre cum schimbă AI-ul securitatea, pe larg, în articolul nostru despre atacurile din era AI.
Este afectat site-ul tău? Versiunile PHP corectate
| Ramura PHP | Afectată | Prima versiune corectată |
|---|---|---|
| 8.5 | sub 8.5.12 | 8.5.12 |
| 8.4 | sub 8.4.27 | 8.4.27 |
| 8.3 | sub 8.3.36 | 8.3.36 |
| 8.2 | sub 8.2.35 | 8.2.35 |
| 8.1 și mai vechi | da | nu mai primesc actualizări oficiale |
Numărul versiunii poate să te păcălească. Distribuțiile Linux (Ubuntu, Debian, Red Hat) au primit corecțiile dinainte și le pun în pachetele lor fără să schimbe numărul versiunii PHP. Un server Ubuntu poate arăta „8.5.4” și să fie corectat. Verificarea corectă e în istoricul pachetului (changelog), unde trebuie să apară identificatorii CVE.3
Ce faci, pe tipul tău de site
DNSC amintește că, potrivit Legii 58/2023, răspunderea pentru securitatea unui site sau a unui server o are cel care îl deține sau îl folosește, adică firma, nu doar furnizorul.4 Concret:
Site pe o găzduire obișnuită (cPanel, Plesk etc.). Scrie-i firmei de găzduire și întreabă direct: „Serverele voastre au corecția pentru CVE-2026-109618 și CVE-2026-109619 și au fost repornite?”. Dacă poți alege versiunea PHP din panou, treci pe una dintre versiunile corectate. Dacă ești pe PHP 7.x sau 8.0–8.1, e momentul să ceri urgent trecerea pe o versiune susținută.
Site făcut de o agenție sau de un freelancer. Trimite-le același mesaj. Și reține diferența: actualizarea WordPress, a temei sau a modulelor nu actualizează PHP-ul. PHP-ul vine de la server, de la găzduire sau de la imaginea de container.3
Server propriu sau VPS. Instalezi pachetul corectat, apoi repornești Apache, PHP-FPM și orice proces PHP care rulează mult timp. O corecție instalată, dar nerepornită, nu protejează nimic.
Dacă nu poți actualiza azi
Echipa PHP a publicat câteva setări care reduc riscul pe anumite căi de atac: de exemplu, oprirea session.upload_progress.enabled și limite mici pentru dimensiunea cererilor. Ea spune însă clar că niciuna nu e o protecție completă: singura soluție e actualizarea.3
După actualizare: semne că cineva a intrat deja
Cine a actualizat, dar a fost expus zile întregi, poate cere administratorului să caute în jurnale:3
- cereri de tip multipart neobișnuite, urmate de erori de memorie sau de multe răspunsuri 500;
- cookie-uri
PHPSESSIDneobișnuit de mari; - reporniri inexplicabile ale proceselor PHP.
Dacă apar, schimbă parolele și cheile de acces care au trecut prin acel server: memoria procesului le putea expune.
Ce înseamnă pentru datele firmei tale în AgentiX
Aplicația AgentiX nu rulează pe PHP: e construită pe .NET, iar datele firmelor stau într-o bază care nu e accesibilă de pe internet, ci doar prin aplicație, după autentificare. Cum îți protejăm datele, explicat fără termeni tehnici, găsești pe pagina Securitate.
Lecția PHP2Shell, într-o frază: actualizările de securitate nu mai așteaptă. Citește și ce s-a schimbat în securitate de când atacatorii folosesc AI și lista de măsuri pe care le poți lua de luni.
-
W3Techs, Usage statistics of PHP for websites.↩
-
The Hacker News, PHP Issues Emergency Patches for Two Critical PHP2Shell RCE Flaws as Exploit Attempts Emerge, 21 octombrie 2026, actualizat cu raportările ulterioare; avizul Qualys.↩↩↩↩↩↩↩↩↩↩
-
DNSC confirmă oficial alerta privind atacurile asupra site-urilor și serverelor care folosesc PHP, Ziare.com, 22 octombrie 2026.↩↩
Întrebări frecvente
Ce este PHP2Shell?
Numele a două breșe critice în motorul PHP, CVE-2026-109618 și CVE-2026-109619, notate 9,2 din 10. Ele pot permite unui atacator fără cont să ruleze cod pe server și să citească memoria procesului PHP.
Ce versiuni PHP sunt corectate?
PHP 8.5.12, 8.4.27, 8.3.36 și 8.2.35, lansate pe 21 octombrie 2026. Distribuțiile Linux pot avea corecția într-un pachet cu un număr de versiune mai vechi, așa că verificarea se face în changelog-ul pachetului.
Dacă actualizez WordPress, sunt protejat?
Nu. Actualizarea WordPress, a temei sau a modulelor nu schimbă PHP-ul de sub site. PHP-ul vine de la server, de la firma de găzduire sau de la imaginea de container.
Ajunge să schimb setările PHP în loc să actualizez?
Nu. Echipa PHP a publicat setări care reduc riscul pe anumite căi de atac, dar spune clar că niciuna nu e o protecție completă. Singura soluție este actualizarea și repornirea serviciilor.
Ce spune DNSC despre PHP2Shell?
DNSC a confirmat alerta pe 22 octombrie 2026 și recomandă actualizarea imediată la PHP 8.5.12, 8.4.27, 8.3.36 sau 8.2.35, repornirea tuturor proceselor PHP și verificarea versiunii efectiv folosite. Orice server PHP neactualizat și expus pe internet trebuie considerat la risc ridicat.